Realizado por Felipe Moreno Vázquez, alumno en Practicas de la UNIR
La digitalización del trabajo y los riesgos para la privacidad
La transformación digital ha modificado profundamente la forma en que las empresas gestionan la comunicación interna y externa. El uso de herramientas tecnológicas como el correo electrónico y las aplicaciones de mensajería instantánea, entre ellas WhatsApp, se ha convertido en una práctica habitual en el desarrollo de la actividad laboral.
Sin embargo, la utilización de estos medios plantea importantes cuestiones jurídicas relacionadas con la protección de datos personales y el respeto a la privacidad de los trabajadores. El intercambio constante de información a través de dispositivos digitales puede implicar el tratamiento de datos personales sensibles, cuya protección se encuentra regulada por normas específicas.
Desde el punto de vista jurídico, el tratamiento de datos personales debe realizarse conforme a principios estrictos que garanticen la seguridad y confidencialidad de la información. Las empresas deben adoptar medidas técnicas y organizativas adecuadas para evitar accesos no autorizados o usos indebidos de los datos.
El principio general de licitud en el tratamiento de datos personales se encuentra recogido en el artículo 6 del Reglamento (UE) 2016/679 (Reglamento General de Protección de Datos), que establece las bases jurídicas que legitiman el tratamiento de datos personales.
Qué se entiende por datos personales en el ámbito laboral
Desde el punto de vista jurídico, los datos personales comprenden cualquier información que permita identificar directa o indirectamente a una persona física. En el ámbito laboral, estos datos pueden incluir nombres, direcciones de correo electrónico, números de teléfono, direcciones IP y cualquier otro elemento que permita identificar a un trabajador o cliente.
El tratamiento de estos datos no se limita a su almacenamiento, sino que incluye cualquier operación realizada sobre ellos, como su recopilación, modificación, transmisión o eliminación. Por ello, el envío de mensajes a través de aplicaciones de mensajería o correos electrónicos constituye una forma de tratamiento de datos personales que debe ajustarse a la normativa vigente.
Además, la normativa exige que los datos sean tratados de forma transparente y que los interesados conozcan la finalidad para la que se utilizan. Esto implica que las empresas deben informar previamente a los trabajadores sobre el uso de sus datos personales.
La obligación de informar a los interesados se encuentra regulada en el artículo 13 del Reglamento (UE) 2016/679, que establece la información que debe proporcionarse cuando los datos personales se obtienen directamente del interesado.
Uso de WhatsApp en el entorno laboral: riesgos jurídicos y límites legales
El uso de aplicaciones de mensajería instantánea como WhatsApp en el entorno laboral ha crecido de forma exponencial en los últimos años. Estas herramientas permiten una comunicación rápida y eficaz entre empleados, clientes y proveedores, facilitando la gestión diaria de tareas y proyectos.
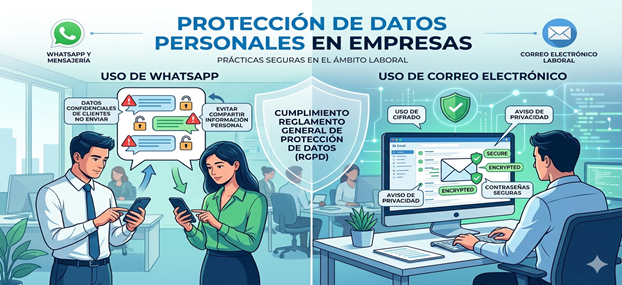
No obstante, su utilización implica el tratamiento de datos personales, lo que obliga a las empresas a adoptar medidas específicas para garantizar el cumplimiento de la normativa en materia de protección de datos. El envío de información sensible mediante aplicaciones de mensajería puede generar riesgos relacionados con la confidencialidad y la seguridad de los datos.
Uno de los principales riesgos consiste en el uso de dispositivos personales para fines laborales. Cuando un trabajador utiliza su teléfono móvil personal para comunicarse con clientes o compañeros, puede producirse una mezcla entre información personal y profesional, lo que dificulta el control de los datos y aumenta el riesgo de accesos indebidos.
Además, el uso de grupos de mensajería puede implicar la difusión de datos personales a un número elevado de destinatarios. Si estos datos se comparten sin una base jurídica adecuada, la empresa puede incurrir en responsabilidades administrativas.
El deber de aplicar medidas técnicas y organizativas adecuadas se encuentra recogido en el artículo 32 del Reglamento (UE) 2016/679, que establece la obligación de garantizar la seguridad del tratamiento de datos personales mediante mecanismos apropiados.
El uso del correo electrónico corporativo y su control por la empresa
El correo electrónico corporativo constituye uno de los medios más habituales de comunicación en el entorno empresarial. A través de este sistema se intercambian documentos, instrucciones y datos relacionados con la actividad profesional, lo que convierte su gestión en un elemento clave desde el punto de vista jurídico.
Las empresas tienen la facultad de establecer normas internas que regulen el uso del correo electrónico corporativo. Estas normas deben definir las condiciones de uso y los límites aplicables, incluyendo la posibilidad de supervisar la actividad realizada por los trabajadores cuando existan motivos justificados.
Sin embargo, esta facultad de control debe ejercerse respetando los derechos fundamentales de los trabajadores, especialmente el derecho a la intimidad y al secreto de las comunicaciones. La empresa no puede acceder libremente al contenido de los correos electrónicos sin respetar las garantías legales correspondientes.
Asimismo, los trabajadores deben ser informados previamente sobre la existencia de sistemas de control y sobre las condiciones en las que dichos controles pueden realizarse. La transparencia constituye un elemento esencial para evitar conflictos jurídicos en esta materia.
El derecho a la protección de datos personales en el ámbito laboral se encuentra reforzado por el artículo 87 de la Ley Orgánica 3/2018, de Protección de Datos Personales y garantía de los derechos digitales, que regula el derecho a la intimidad en el uso de dispositivos digitales en el ámbito laboral.
Responsabilidad de la empresa en caso de brechas de seguridad
Uno de los aspectos más relevantes en materia de protección de datos es la gestión de las denominadas brechas de seguridad. Una brecha de seguridad se produce cuando se produce un acceso no autorizado a datos personales o cuando estos se pierden, destruyen o alteran de forma accidental o ilícita.
Las brechas de seguridad pueden tener consecuencias graves tanto para los interesados como para la empresa responsable del tratamiento. La exposición de datos personales puede generar perjuicios económicos, daños reputacionales y posibles sanciones administrativas.
Cuando se produce una brecha de seguridad, la empresa debe actuar con rapidez para contener el incidente y evaluar su impacto. En determinados casos, también debe comunicar la brecha a las autoridades competentes y a los interesados afectados.
La obligación de notificar las brechas de seguridad se encuentra regulada en el artículo 33 del Reglamento (UE) 2016/679, que establece el deber de comunicar la violación de la seguridad de los datos personales a la autoridad de control competente.
El papel del consentimiento en el tratamiento de datos laborales
El consentimiento constituye una de las bases jurídicas que pueden legitimar el tratamiento de datos personales. Sin embargo, en el ámbito laboral su utilización presenta ciertas limitaciones debido a la relación de subordinación existente entre empleador y trabajador.
En muchos casos, el consentimiento del trabajador no se considera plenamente libre, ya que puede estar condicionado por la relación laboral existente. Por ello, las empresas deben valorar cuidadosamente si el consentimiento constituye la base jurídica adecuada para el tratamiento de datos personales.
En su lugar, suele resultar más apropiado basar el tratamiento en el cumplimiento de obligaciones legales o en la ejecución del contrato laboral. Estas bases jurídicas ofrecen mayor seguridad y reducen el riesgo de impugnaciones por parte de los trabajadores.
Asimismo, el consentimiento debe ser específico, informado y revocable en cualquier momento. La falta de cumplimiento de estos requisitos puede invalidar el tratamiento realizado.
Medidas preventivas para garantizar el cumplimiento normativo
La prevención constituye un elemento esencial para garantizar el cumplimiento de la normativa en materia de protección de datos. Las empresas deben adoptar políticas internas que regulen el uso de herramientas digitales y establezcan procedimientos claros para el tratamiento de la información.
Entre las medidas preventivas más habituales se encuentran la formación del personal en materia de protección de datos y la implantación de sistemas de control que permitan detectar posibles incidencias. La concienciación de los trabajadores resulta fundamental para evitar errores humanos que puedan comprometer la seguridad de los datos.
Asimismo, resulta recomendable establecer protocolos específicos para el uso de aplicaciones de mensajería y correo electrónico. Estos protocolos deben definir qué tipo de información puede compartirse y en qué condiciones.
La elaboración de documentos internos, como políticas de privacidad y manuales de seguridad, contribuye a mejorar la gestión de los datos y facilita la actuación en caso de incidentes.
Consecuencias jurídicas del incumplimiento de la normativa
El incumplimiento de la normativa en materia de protección de datos puede generar consecuencias jurídicas significativas para las empresas. Entre estas consecuencias se encuentran las sanciones administrativas impuestas por la autoridad de control competente.
Las sanciones pueden variar en función de la gravedad de la infracción y del número de personas afectadas. En los supuestos más graves, las multas pueden alcanzar cuantías económicas elevadas que afectan de forma directa a la estabilidad financiera de la empresa.
Además de las sanciones económicas, las empresas pueden enfrentarse a reclamaciones por daños y perjuicios presentadas por los interesados afectados. Estas reclamaciones pueden derivarse de la pérdida o difusión indebida de información personal.
Asimismo, el incumplimiento reiterado de las obligaciones legales puede afectar negativamente a la reputación de la empresa y generar desconfianza entre clientes y trabajadores.
El papel de la Agencia Española de Protección de Datos
La Agencia Española de Protección de Datos desempeña un papel fundamental en la supervisión del cumplimiento de la normativa en materia de protección de datos. Este organismo tiene la facultad de investigar posibles infracciones y adoptar medidas correctoras cuando se detectan irregularidades.
Entre sus funciones se encuentra la realización de inspecciones, la resolución de reclamaciones presentadas por los ciudadanos y la imposición de sanciones cuando se acredita el incumplimiento de las normas.
Además, la Agencia también desarrolla actividades de orientación y asesoramiento destinadas a promover el cumplimiento voluntario de la normativa por parte de empresas y organizaciones.
La intervención de este organismo contribuye a garantizar la protección efectiva de los derechos de los ciudadanos y a fomentar una cultura de respeto a la privacidad en el entorno digital.
Conclusión: la importancia de la protección de datos en el entorno laboral digital
La protección de datos personales se ha convertido en un elemento esencial en el funcionamiento de las empresas modernas. El uso generalizado de herramientas digitales, como WhatsApp y el correo electrónico, ha incrementado la necesidad de adoptar medidas que garanticen la seguridad y confidencialidad de la información.
El cumplimiento de la normativa no solo constituye una obligación legal, sino también una oportunidad para fortalecer la confianza entre empresas, trabajadores y clientes. La adopción de políticas claras y la formación continua del personal permiten reducir riesgos y prevenir incidentes relacionados con el tratamiento de datos personales.
En definitiva, la correcta gestión de la información personal constituye un requisito imprescindible para el desarrollo de actividades empresariales en un entorno digital cada vez más complejo y exigente desde el punto de vista jurídico.
